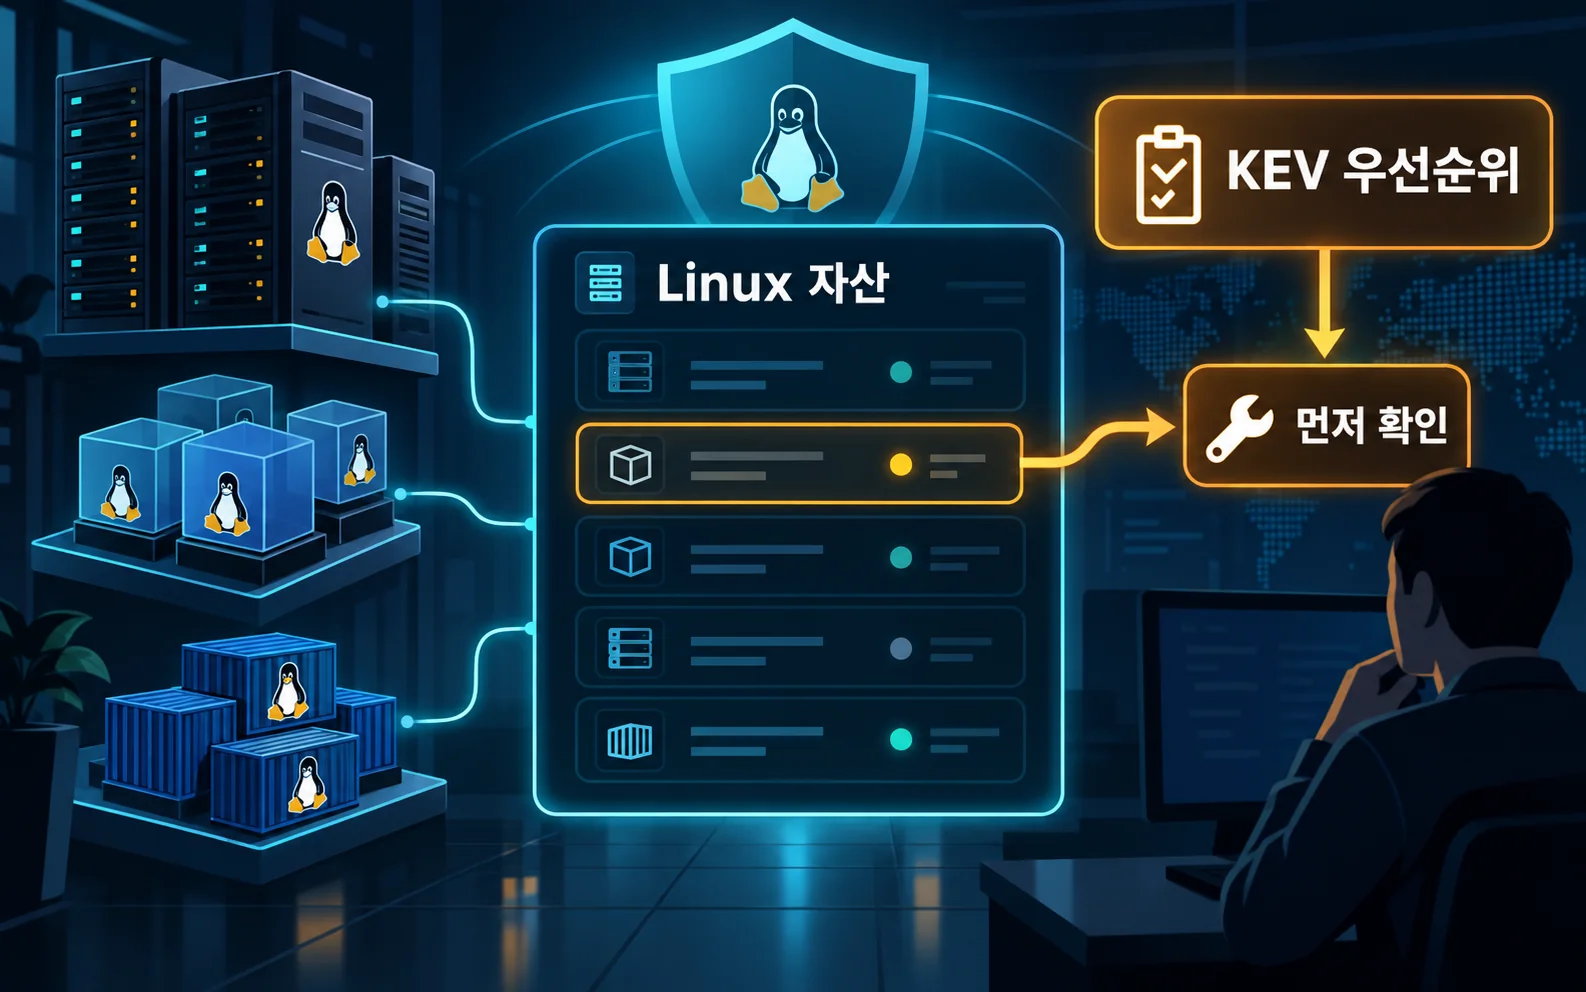
CISA는 2026년 9월 18일 CVE-2026-53266을 Known Exploited Vulnerabilities(KEV) 카탈로그에 추가했습니다. 대상은 Linux 커널의 ebtables SNAT 기능이며, CISA가 제시한 연방기관 조치 기한은 9월 21일이었습니다. 이 기록은 모든 Linux 서버가 침해됐다는 뜻이 아니라, 해당 기능과 커널 버전을 실제로 쓰는 자산을 일반 취약점보다 먼저 확인해야 한다는 신호입니다.
문제는 모든 Linux가 아니라 특정 네트워크 경로입니다
CVE-2026-53266은 브리지 네트워크의 ebtables SNAT이 ARP 발신자 하드웨어 주소를 다시 쓸 때, 쓰기 가능 여부를 충분히 확인하지 않고 소켓 버퍼의 비선형 조각을 수정할 수 있는 결함입니다. NVD와 Red Hat 설명은 특정 브리지 넷필터 규칙, ARP 재작성, 권한 있는 로컬 공격 조건을 함께 봐야 한다고 설명합니다. 따라서 “Linux 커널이면 모두 위험하다”거나 “인터넷에 노출된 장비만 해당한다”고 단정할 수 없습니다.
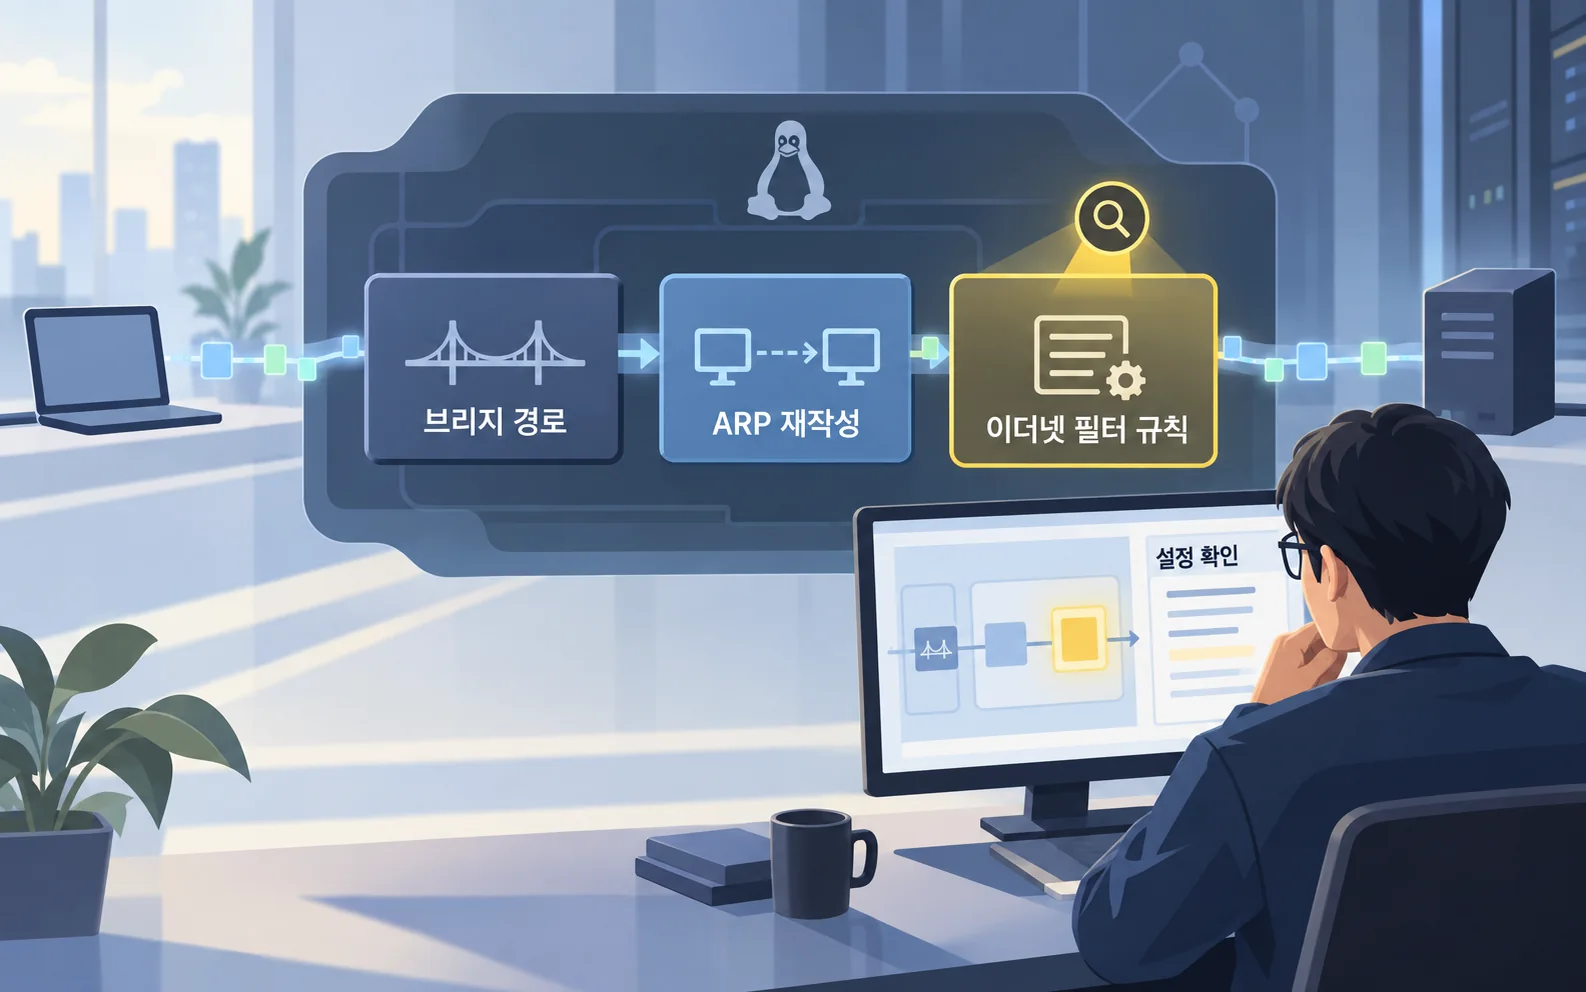
실제 영향은 배포판 커널과 설정에 달려 있습니다. 가상화·컨테이너 호스트, 브리지 인터페이스, ebtables 규칙, ARP 관련 SNAT 사용 여부를 자산별로 확인하고, 배포판이 제공한 수정 빌드와 대조해야 합니다. Red Hat도 영향을 받는 제품군별 수정 공지를 별도로 제시하고 있습니다.
KEV 등재는 침해 전수 확인과 다릅니다
CISA 카탈로그는 실제 악용이 확인된 취약점의 우선순위를 관리하는 목록입니다. 이번 항목의 `knownRansomwareCampaignUse` 값은 CISA 피드에서 Unknown으로 남아 있으므로, 특정 랜섬웨어 캠페인과 연결해 쓰면 안 됩니다. 반대로 악용 캠페인 정보가 없다는 이유로 장비 점검을 미뤄도 안 됩니다. KEV 등재일과 기한은 운영팀이 패치 창구를 앞당길 근거가 됩니다.
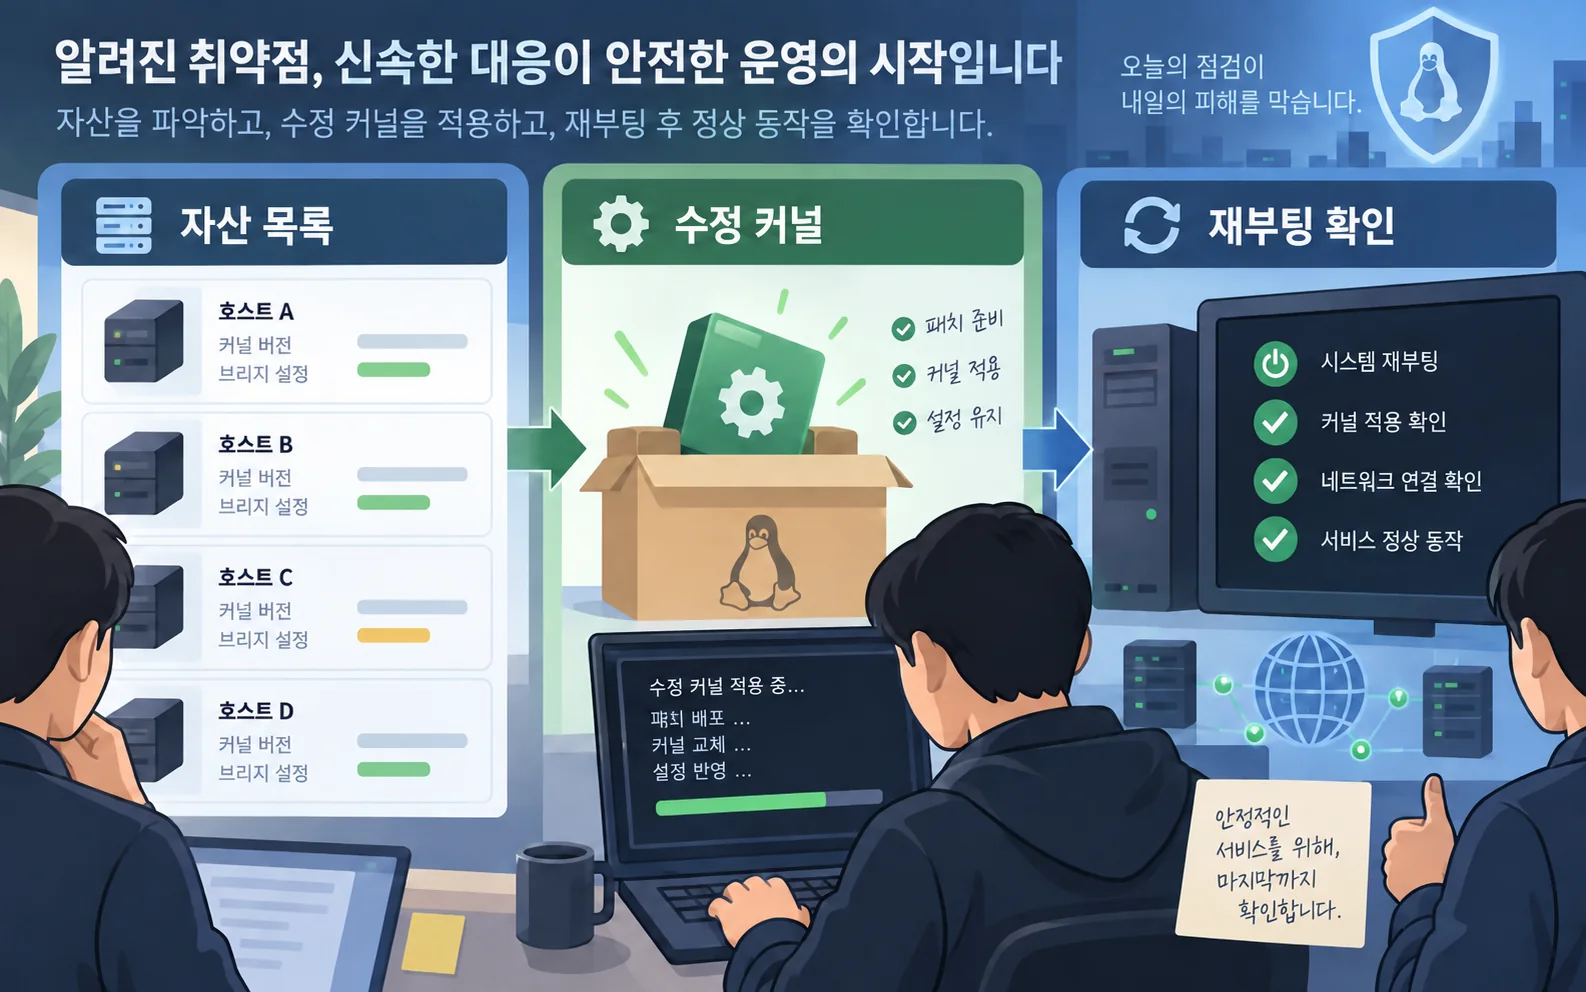
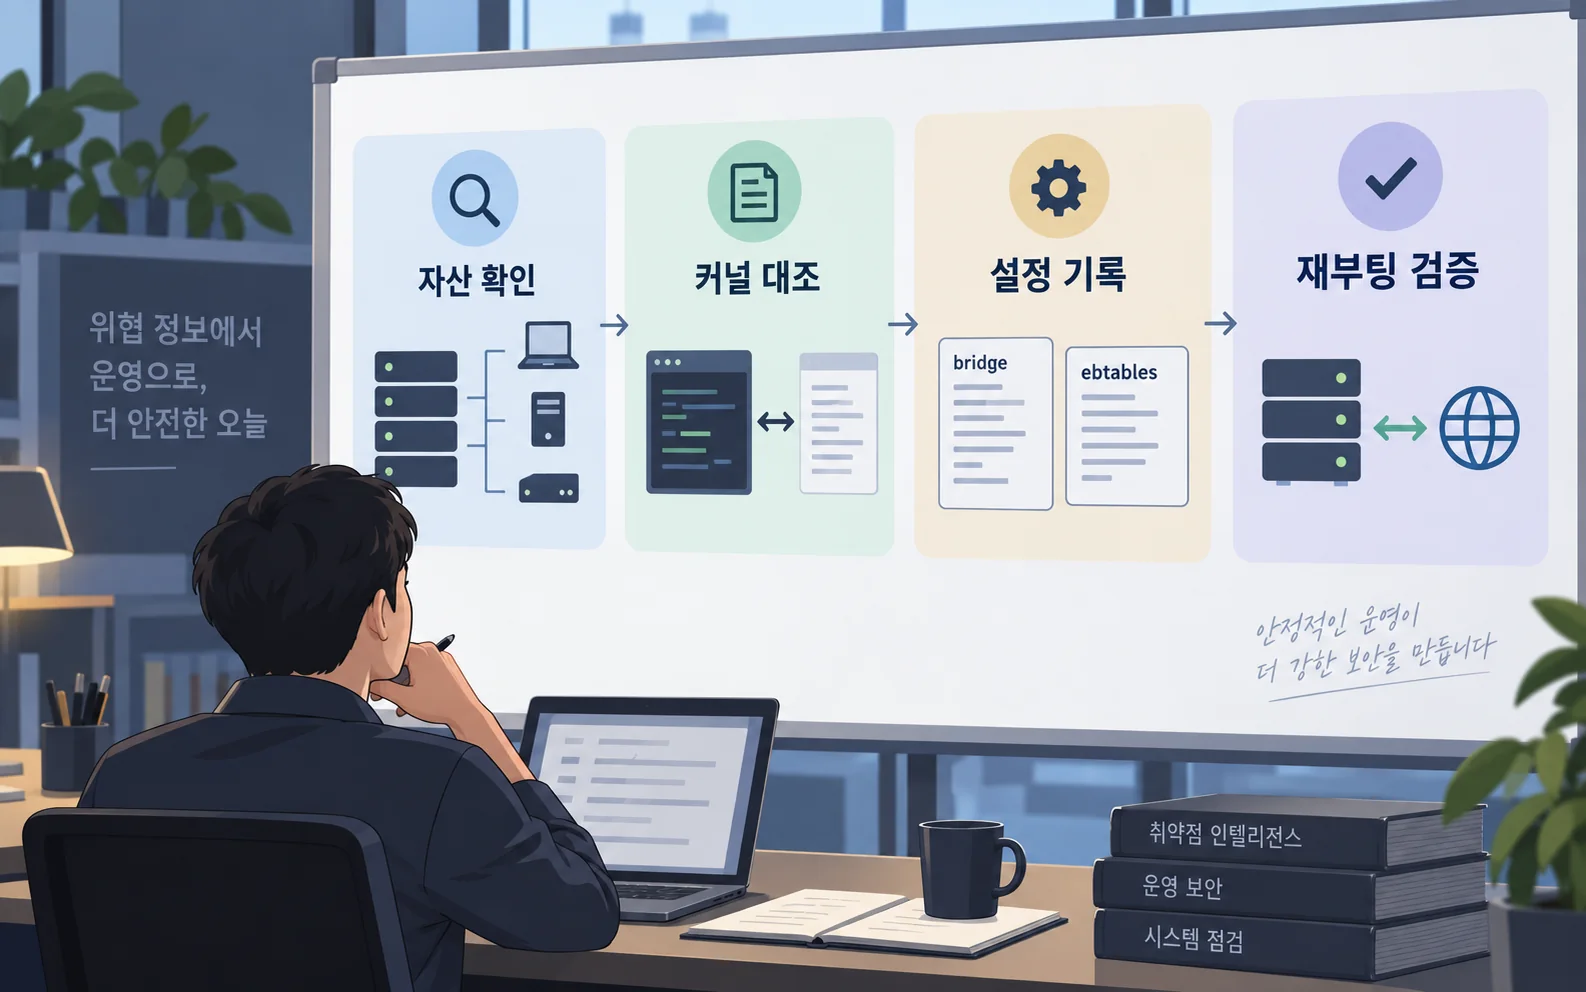
먼저 자산 목록에서 커널 버전과 배포판을 뽑고, 브리지·ebtables SNAT·ARP 재작성 규칙이 있는지 확인해야 합니다. 그다음 공급자의 수정 커널 또는 지원되는 버전으로 업데이트하고, 재부팅 뒤 네트워크 브리지와 컨테이너·가상머신 연결을 점검합니다. 설정상 해당 경로가 없더라도 노출 범위와 예외 사유를 기록해 두어야 다음 커널 업데이트 때 다시 판단할 수 있습니다.
보안팀의 다음 질문은 ‘몇 대인가’입니다
이 취약점의 실무적 의미는 CVE 설명을 읽는 데서 끝나지 않습니다. CISA는 공개 구성요소가 여러 제품에 들어갈 수 있다고 안내하고, NVD는 Linux 커널 버전별 영향·수정 경계를 따로 제시합니다. 조직은 그 정보를 자산 목록과 연결해 패치 대상, 설정상 비영향 자산, 공급자 수정 일정, 검증 완료 시점을 나눠 기록해야 합니다.
현재 확인된 것은 9월 18일 KEV 등재와 Linux 커널의 결함 설명입니다. 실제 침해 여부, 조직별 노출, 패치 뒤 장애 가능성은 각 환경의 로그·규칙·커널 빌드에서 확인해야 합니다. 이 구분이 있어야 KEV를 과장된 공포가 아니라 우선순위가 있는 운영 데이터로 쓸 수 있습니다.
참고자료
- CISA Known Exploited Vulnerabilities Catalog feed (CISA, 2026년 9월 18일 등재)
- CVE-2026-53266 (NVD)
- CVE-2026-53266 (Red Hat Customer Portal)