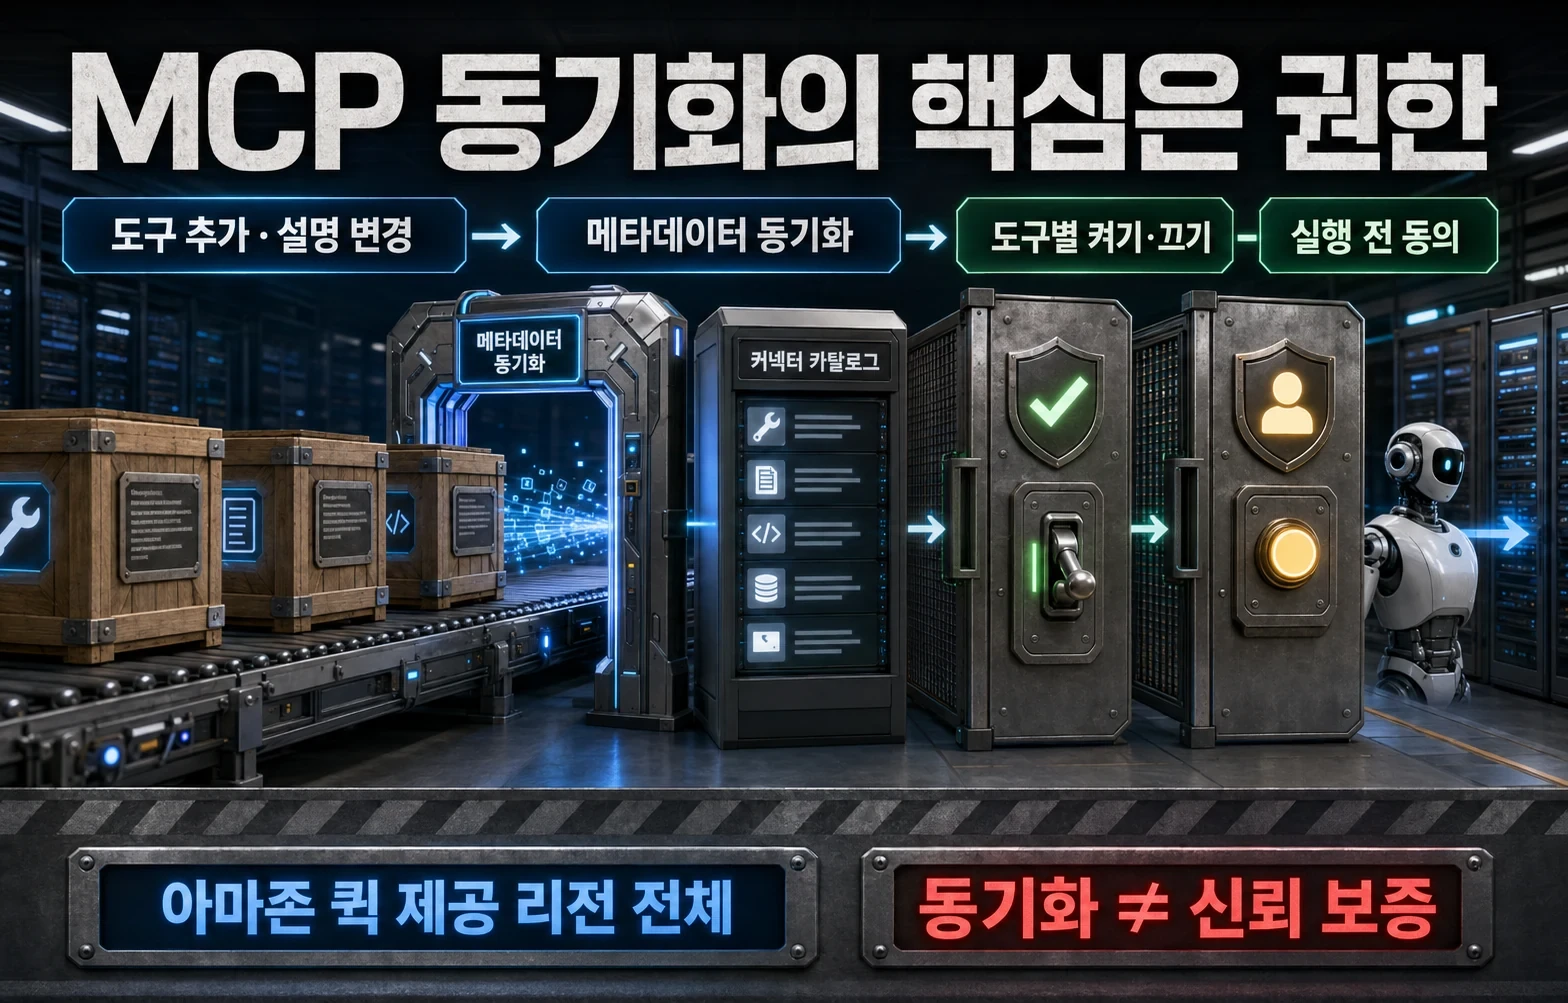
기업용 AI 에이전트가 이메일과 업무 시스템을 연결하기 시작하면 ‘연결됐다’는 사실보다 어떤 도구가 현재 노출돼 있는지가 중요해진다. 외부 MCP 서버는 기능을 추가하고 설명을 바꿀 수 있다. 아마존 퀵의 새 기능은 이 변화를 따라가면서 권한을 도구 단위로 다시 쪼갠다.
커넥터 하나 안에도 위험이 다른 도구가 섞인다
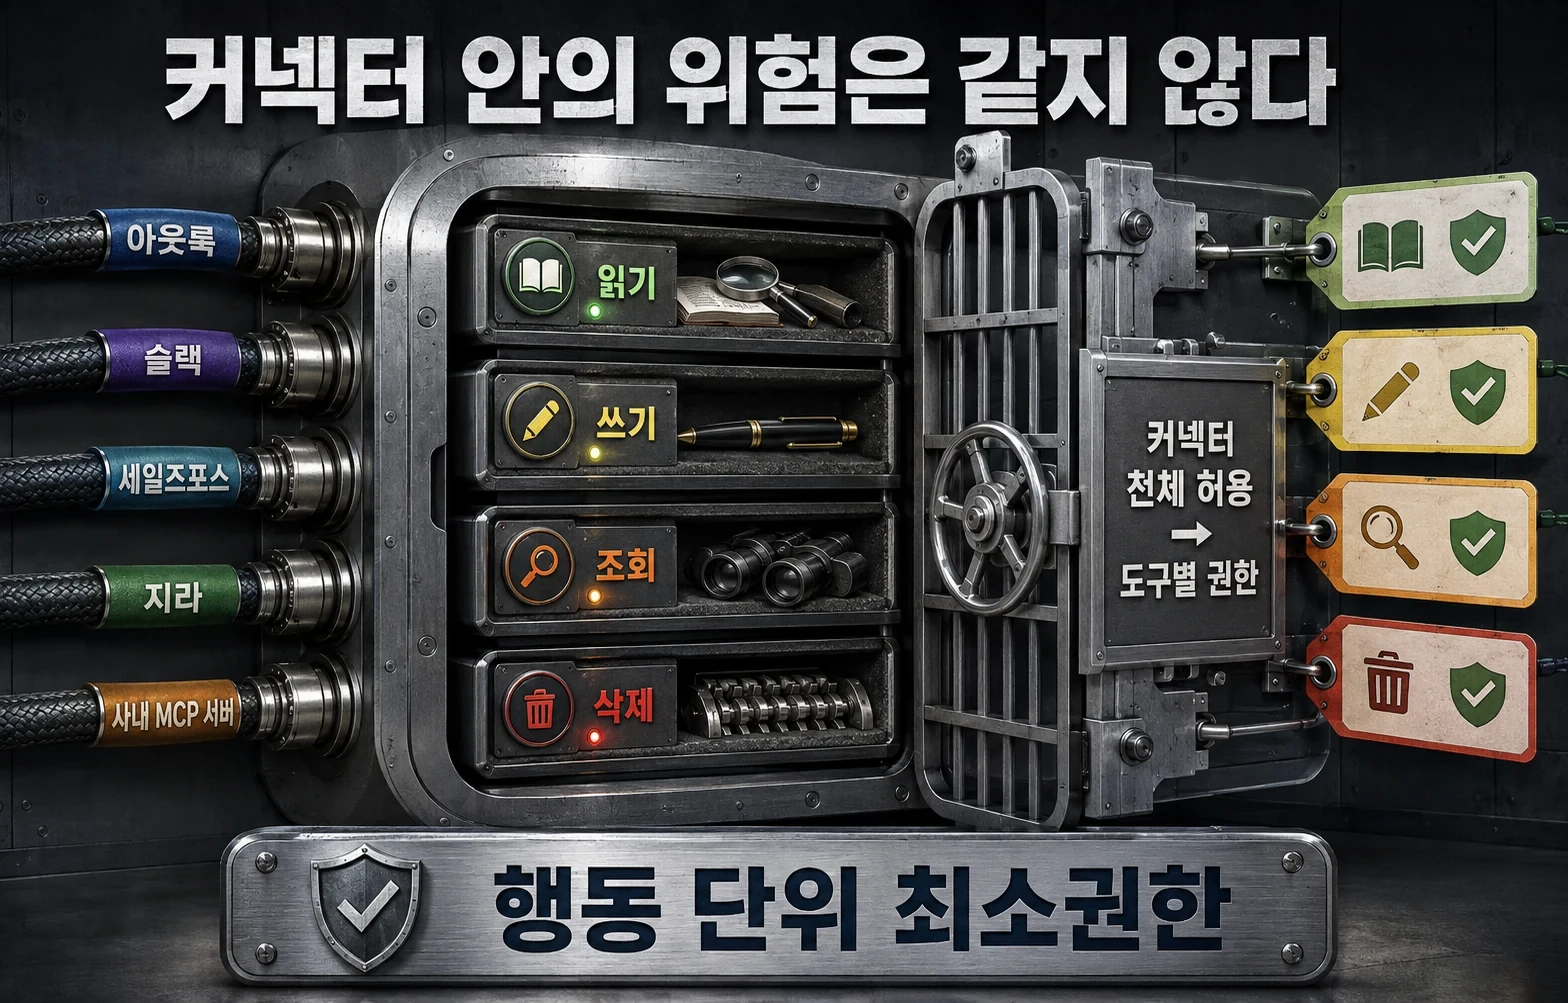
아마존 퀵 커넥터는 아웃룩, 슬랙, 세일즈포스, 지라와 사내 MCP 서버를 채팅과 에이전트, 앱, 플로, 심층 조사에 연결한다. 같은 커넥터에도 읽기와 쓰기, 조회와 삭제처럼 결과가 전혀 다른 도구가 들어갈 수 있다.
새 설정은 관리자가 개별 도구를 켜고 끄게 한다. 커넥터 전체를 허용하는 거친 권한에서 실제 행동 단위의 최소권한으로 내려간 것이다.
동의가 필요한 행동을 따로 고른다
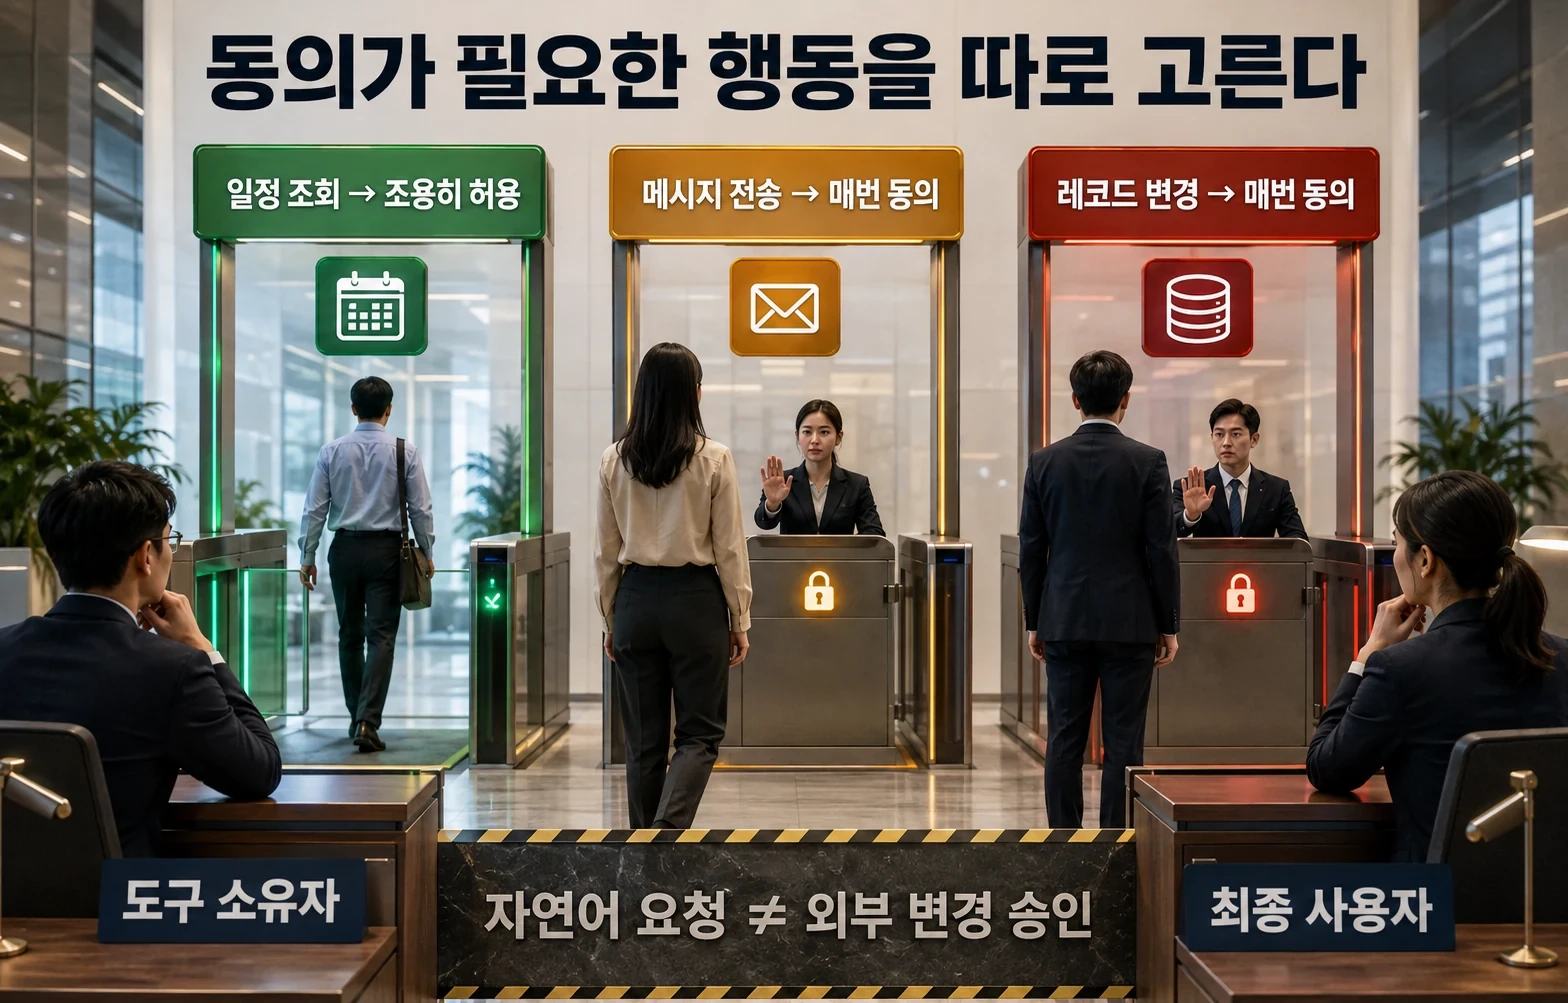
도구 소유자는 실행 전 반드시 사용자 동의를 받게 하거나, 최종 사용자가 동의 정책을 선택하도록 열어 둘 수 있다. 일정 조회는 조용히 허용하되 메시지 전송이나 레코드 변경은 매번 확인하게 만드는 식이다.
에이전트의 자연어 대화가 편해질수록 이 경계는 더 중요하다. 사용자가 단순 질문이라고 생각했는데 실제로 외부 시스템을 바꾸는 상황을 막아야 하기 때문이다.
MCP 동기화는 운영 부채를 줄인다
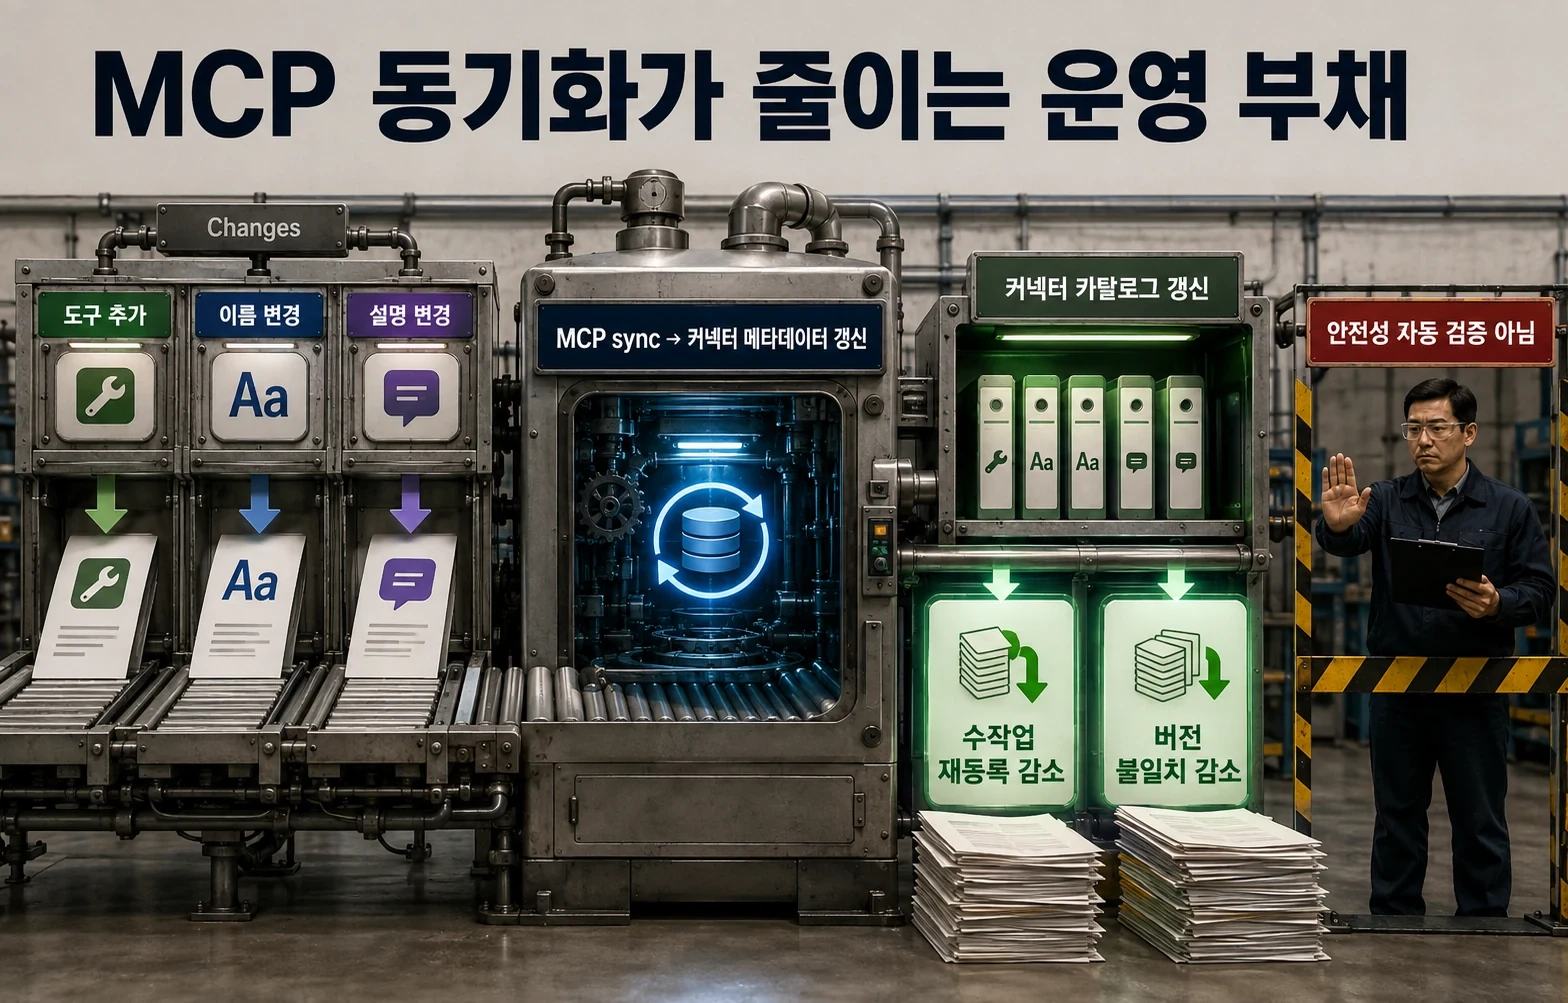
외부 MCP 서버가 새 도구를 추가하거나 설명을 바꾸면 고정된 커넥터 정보는 금방 낡는다. MCP sync는 이런 메타데이터 변화를 가져와 커넥터를 최신 상태로 유지한다. 수작업 재등록과 버전 불일치를 줄일 수 있다.
최근 MCP 규격은 서버 운영을 단순화하는 방향으로 바뀌고 있다. 하지만 프로토콜이 간결해져도 도구가 실제로 무엇을 하는지, 새 권한이 필요한지는 별도 검토가 필요하다.
자동 동기화가 자동 신뢰는 아니다
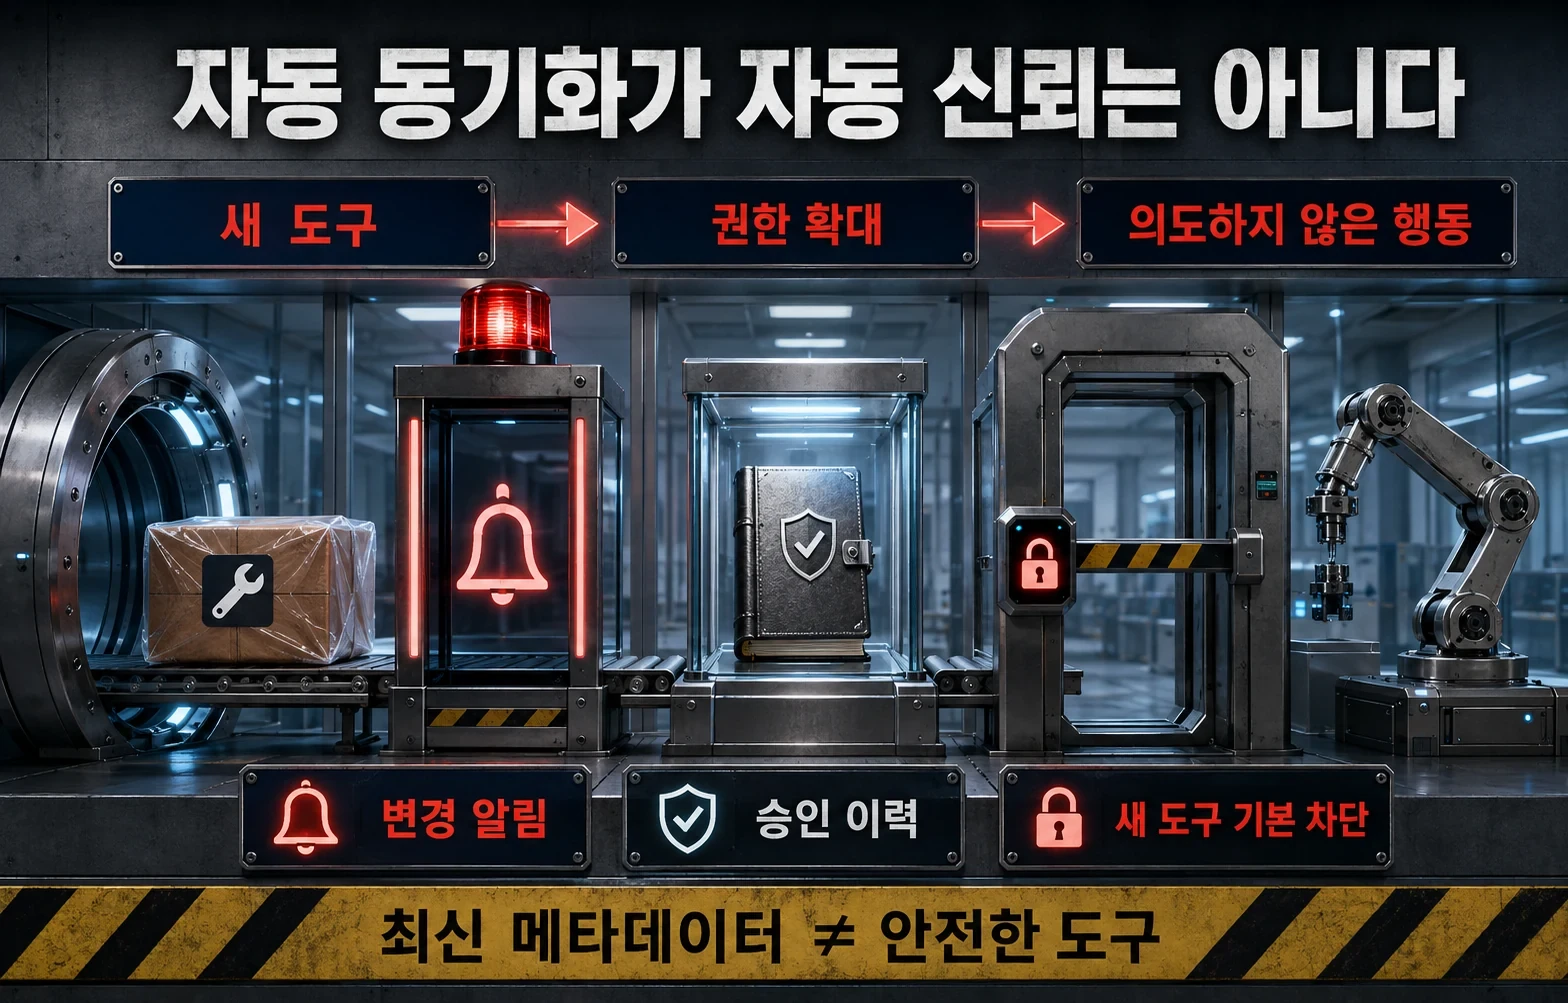
서버가 추가한 도구를 즉시 보이게 하는 것은 편하지만 공급망 위험도 함께 들어온다. 설명이 바뀌거나 권한이 넓어진 도구를 이전 정책 그대로 허용하면 관리자가 의도하지 않은 행동이 가능해질 수 있다.
따라서 다음 운영 과제는 변경 알림과 승인 이력, 새 도구의 기본 차단이다. 이번 기능은 에이전트 생태계가 데모를 넘어 운영 단계로 들어가면서 권한과 버전 관리가 제품 기능이 되고 있음을 보여 준다.