인터넷에서 물건을 사려는데 자꾸 사람인지 증명하라는 화면이 뜨면 짜증이 납니다. 서비스를 운영하는 쪽도 이런 절차를 늘리고 싶지는 않습니다. 실제 고객은 불편해하고, 자동화 프로그램을 돌리는 공격자는 그 절차를 피할 방법을 찾기 때문입니다. 보안을 강화했는데 정작 정상 이용자만 떠나는 상황이 생길 수 있습니다.
클라우드플레어가 2026년 8월 31일 발표한 ‘어댑티브 인텔리전스’는 이런 문제를 겨냥한 봇 탐지 기술입니다. 봇은 사람이 매번 조작하지 않아도 접속이나 입력을 반복하는 프로그램입니다. 검색엔진처럼 필요한 봇도 있지만, 훔친 계정 정보를 대입하거나 서비스를 악용하는 봇도 있습니다. 이번 제품의 목표는 악성 자동화가 방어를 우회하는 데 계속 비용을 쓰도록 만드는 것입니다.
막는 쪽과 뚫는 쪽의 서로 다른 계산
자동화 공격은 한 주소에서 수많은 요청을 보내는 모습만으로 나타나지 않습니다. 여러 접속 주소로 나누어 천천히 로그인하면 각 주소의 접속 횟수는 정상 범위처럼 보일 수 있습니다. 보안 단체 OWASP도 계정 정보 대입 공격에 이런 분산 방식이 쓰인다고 설명합니다.
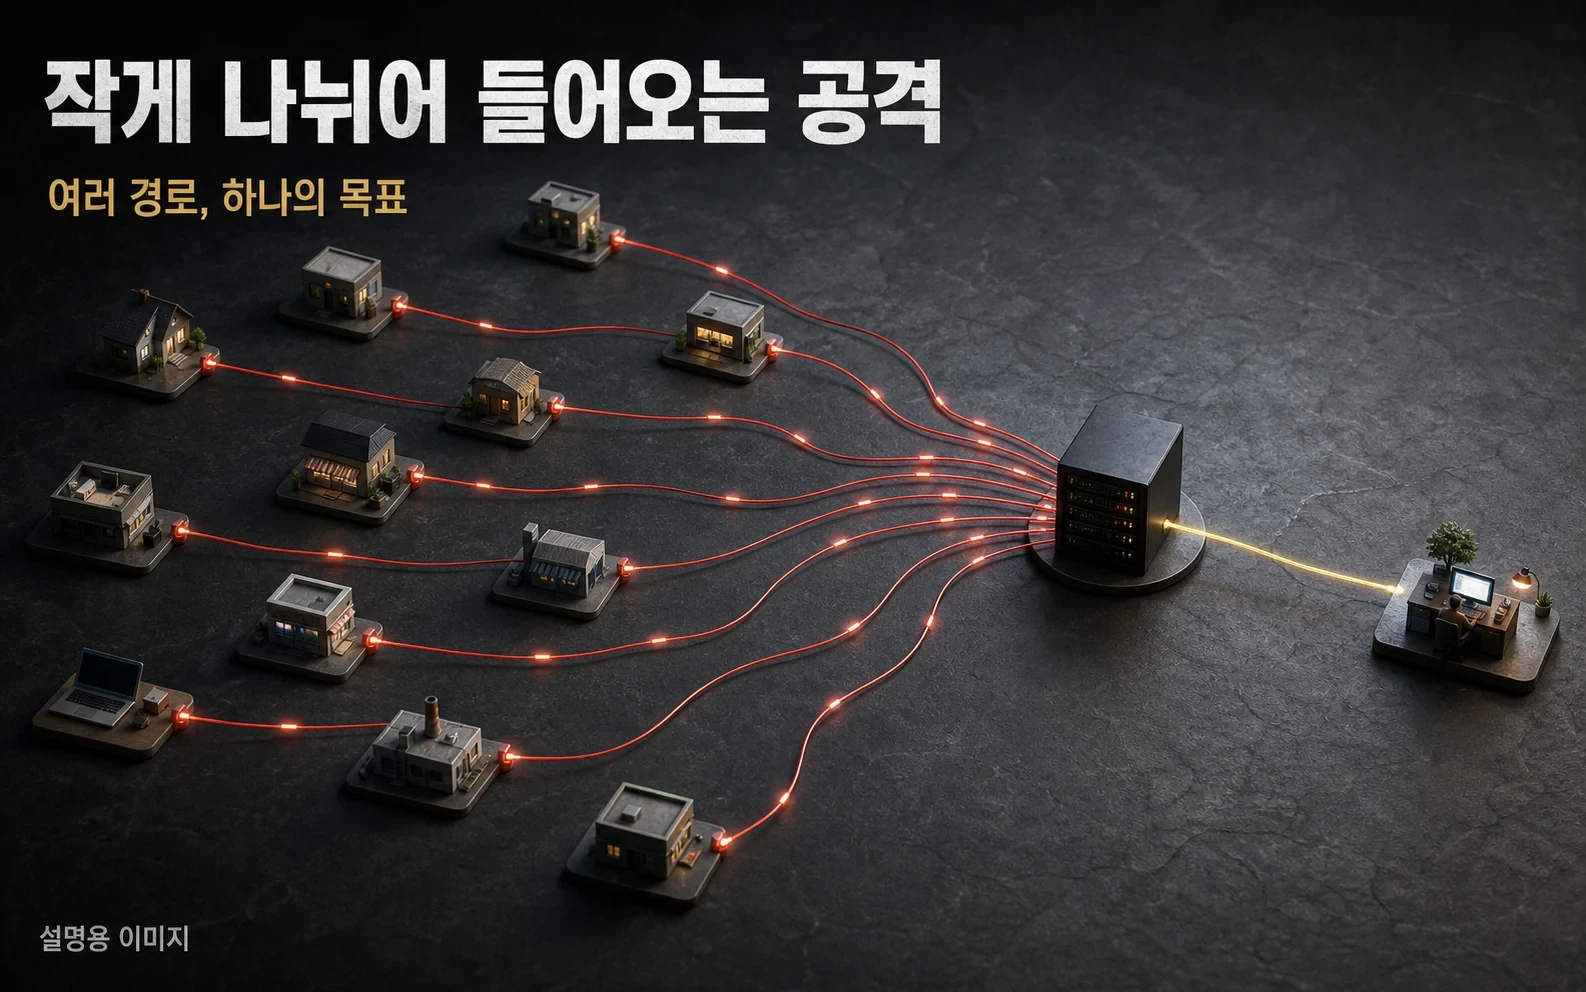
운영자가 차단 기준을 느슨하게 잡으면 공격을 놓치고, 너무 엄격하게 잡으면 진짜 고객까지 막을 수 있습니다. 반면 공격자는 자신의 요청이 차단됐다고 고객을 잃지는 않습니다. 다른 주소나 도구를 써서 다시 시도하면 됩니다. 방어자는 매번 정상 이용자에게 미칠 영향을 검토해야 한다는 점에서 부담이 다릅니다.
고정된 탐지 기준은 오래 노출될수록 공격자가 연구하기 쉬워집니다. 어떤 행동이 통과하고 어떤 행동이 막히는지 반복해서 시험할 수 있기 때문입니다. 클라우드플레어는 이때 방어 기준이 갱신되는 속도를 높여, 한 번 알아낸 우회 방법을 오래 써먹기 어렵게 하겠다는 접근을 내놨습니다.
지금 출시된 기능과 앞으로의 계획
이번에 먼저 출시된 것은 실제 트래픽을 바탕으로 계속 재학습하는 탐지 모델입니다. 새 공격 도구와 접속 패턴이 나타날 때 이를 학습에 반영하고, 요청이 악성 자동화일 가능성을 판단합니다. 접속 한 번만 보는 대신 시간에 걸친 행동과 여러 신호의 관계를 함께 살피는 방식입니다.
예를 들어 요청 하나는 평범해도, 서로 다른 주소에서 같은 순서의 행동이 반복된다면 함께 볼 이유가 생깁니다. 주소만 바꾸면 다른 방문자로 취급하는 방식보다 공격의 연결된 모습을 파악하려는 것입니다. 물론 비슷하게 행동한다는 이유만으로 전부 공격이라고 판단해서는 안 되므로, 여러 신호를 종합하는 정확도가 중요합니다.
회사는 공격별로 잠깐 사용했다가 폐기하는 규칙과 고객의 교정 정보를 학습하는 기능도 설명했습니다. 다만 공식 기술 문서에서는 이 두 가지를 후속 기능으로 구분했습니다. 8월 31일에 모든 기능이 함께 출시됐거나, 이미 모든 공격에 자동 대응하고 있다고 이해하면 과장입니다.
자동 갱신이 고객을 막지 않도록 하는 장치
모델을 자주 바꾸면 대응은 빨라질 수 있지만, 잘못 바뀐 모델이 정상 고객을 대량으로 막을 위험도 있습니다. 특히 보안 서비스를 여러 사이트가 함께 쓴다면 한 번의 잘못된 판단이 넓게 퍼질 수 있습니다.
클라우드플레어는 새 모델을 곧바로 차단에 쓰지 않고, 기존 모델 옆에서 같은 트래픽을 평가하는 ‘섀도 모드’로 먼저 비교한다고 설명했습니다. 방문자에게 영향을 주지 않은 채 판단 결과를 살핀 뒤 배포한다는 것입니다. 이런 검증은 빠른 업데이트만큼 중요한 제품의 일부입니다.
사업자가 이 기술의 가치를 확인하려면 차단 건수만 볼 것이 아니라 계정 피해가 줄었는지, 정상 사용자의 로그인과 구매가 덜 방해받는지 함께 봐야 합니다. 많은 봇을 잡았더라도 고객을 더 많이 놓쳤다면 좋은 결과가 아닙니다. 새 방식이 기존 방식보다 얼마나 나은지는 실제 운용 결과와 독립적인 검증이 더 필요합니다.
악성 자동화 상당수는 반복해서 시도할 때 돈이 되기 때문에 계속됩니다. 우회에 드는 시간과 비용이 늘면 같은 공격을 대량으로 운영하기가 어려워질 수 있습니다. 이번 제품이 노리는 변화도 여기에 있습니다. 공격을 한 번 막았다는 사실보다, 다시 공격할 때마다 얼마나 더 많은 수고가 필요해지는지가 중요한 기준이 되는 것입니다.
참고자료
- Cloudflare, 「Introducing Adaptive Intelligence: undermining the economics of every bot attack」, 2026년 8월 31일
- OWASP, 「Credential Stuffing Prevention Cheat Sheet」
- SiliconANGLE, 「Cloudflare launches Adaptive Intelligence to rewrite bot rules on the fly」, 2026년 8월 31일