브라우저를 껐다 켰으니 안전하다고 생각하기 쉽습니다. 하지만 업데이트가 점진적으로 배포될 때는 설치된 버전 번호를 직접 확인해야 합니다. 구글은 2026년 9월 3일 실제 공격에 쓰이고 있는 V8 취약점 CVE-2026-85046을 수정한 크롬 152 업데이트를 공개했습니다.
수정 버전은 윈도우와 맥에서 152.0.7977.82 또는 .83, 리눅스에서 152.0.7977.82입니다. CISA는 다음 날 이 취약점을 알려진 실제 악용 목록에 올렸습니다. 세부 공격 방식은 다수 사용자가 업데이트할 때까지 제한되어 있습니다.
웹페이지에서 시작되는 타입 혼동
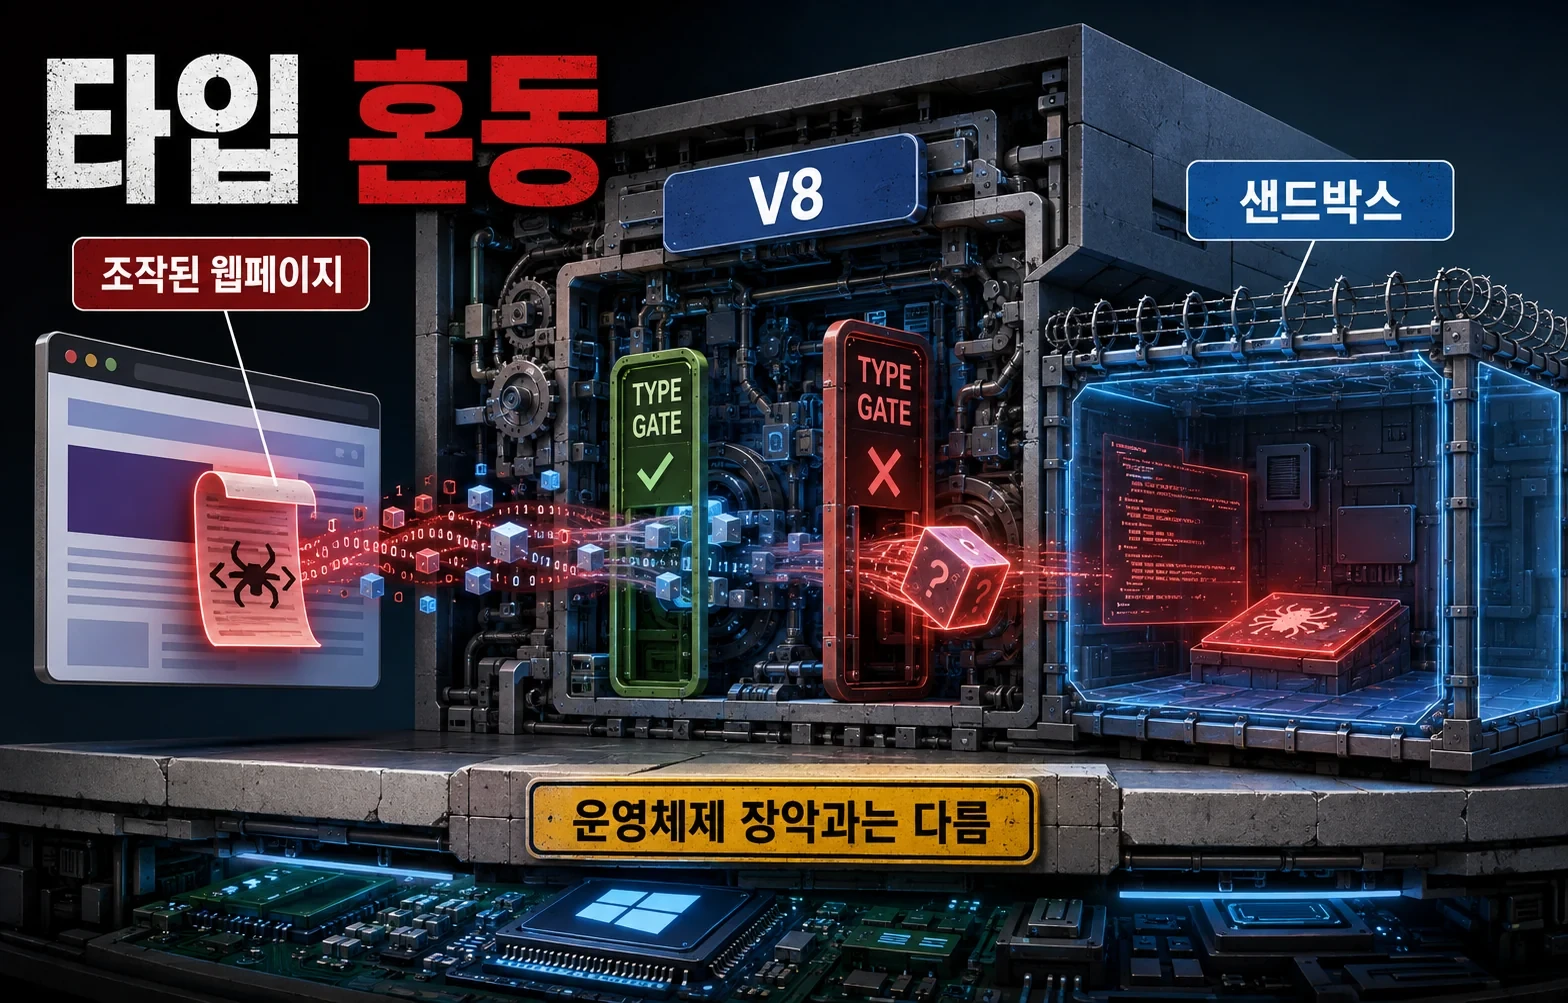
V8은 크롬이 JavaScript와 WebAssembly를 실행하는 엔진입니다. 타입 혼동은 프로그램이 어떤 메모리 값을 실제와 다른 종류의 객체로 취급할 때 생깁니다. 공격자는 조작한 웹페이지를 통해 이 착각을 유도하고 브라우저 샌드박스 안에서 임의 코드를 실행할 수 있습니다.
샌드박스 안의 코드 실행이 곧 운영체제 전체 장악을 뜻하는 것은 아닙니다. 추가 취약점과 결합해야 경계를 넘어갈 수 있습니다. 그러나 실제 악용이 확인됐으므로 가능성을 따지며 미룰 단계는 아닙니다.
버전 번호가 기준
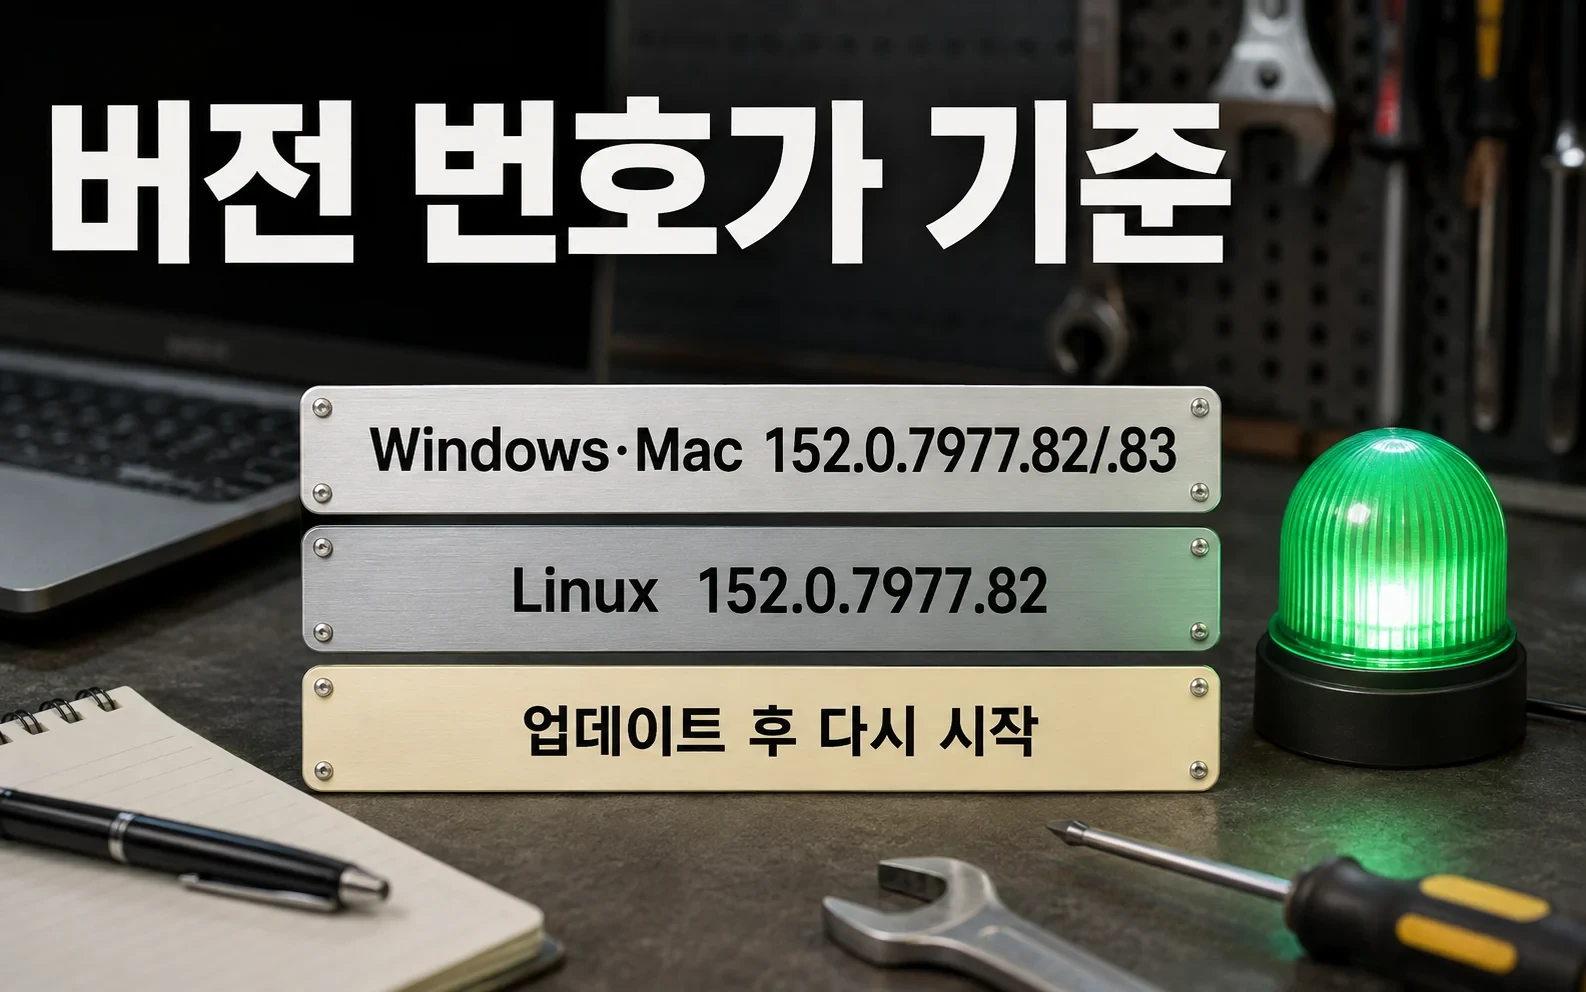
크롬 주소창에 chrome://settings/help를 입력하면 현재 버전과 업데이트 상태를 볼 수 있습니다. 수정 버전 이상인지 확인하고, 업데이트가 내려왔다면 완료 뒤 브라우저를 다시 시작해야 합니다. 회사가 중앙 관리하는 PC는 관리 정책 때문에 배포가 늦을 수 있으므로 IT 담당자의 확인이 필요합니다.
자동 업데이트 설정이 켜져 있어도 브라우저를 오래 열어 둔 장비, 가상 데스크톱, 키오스크는 버전이 남을 수 있습니다. ‘업데이트 설정’보다 실제 실행 중인 버전이 판단 기준입니다.
크로미움 계열의 확인
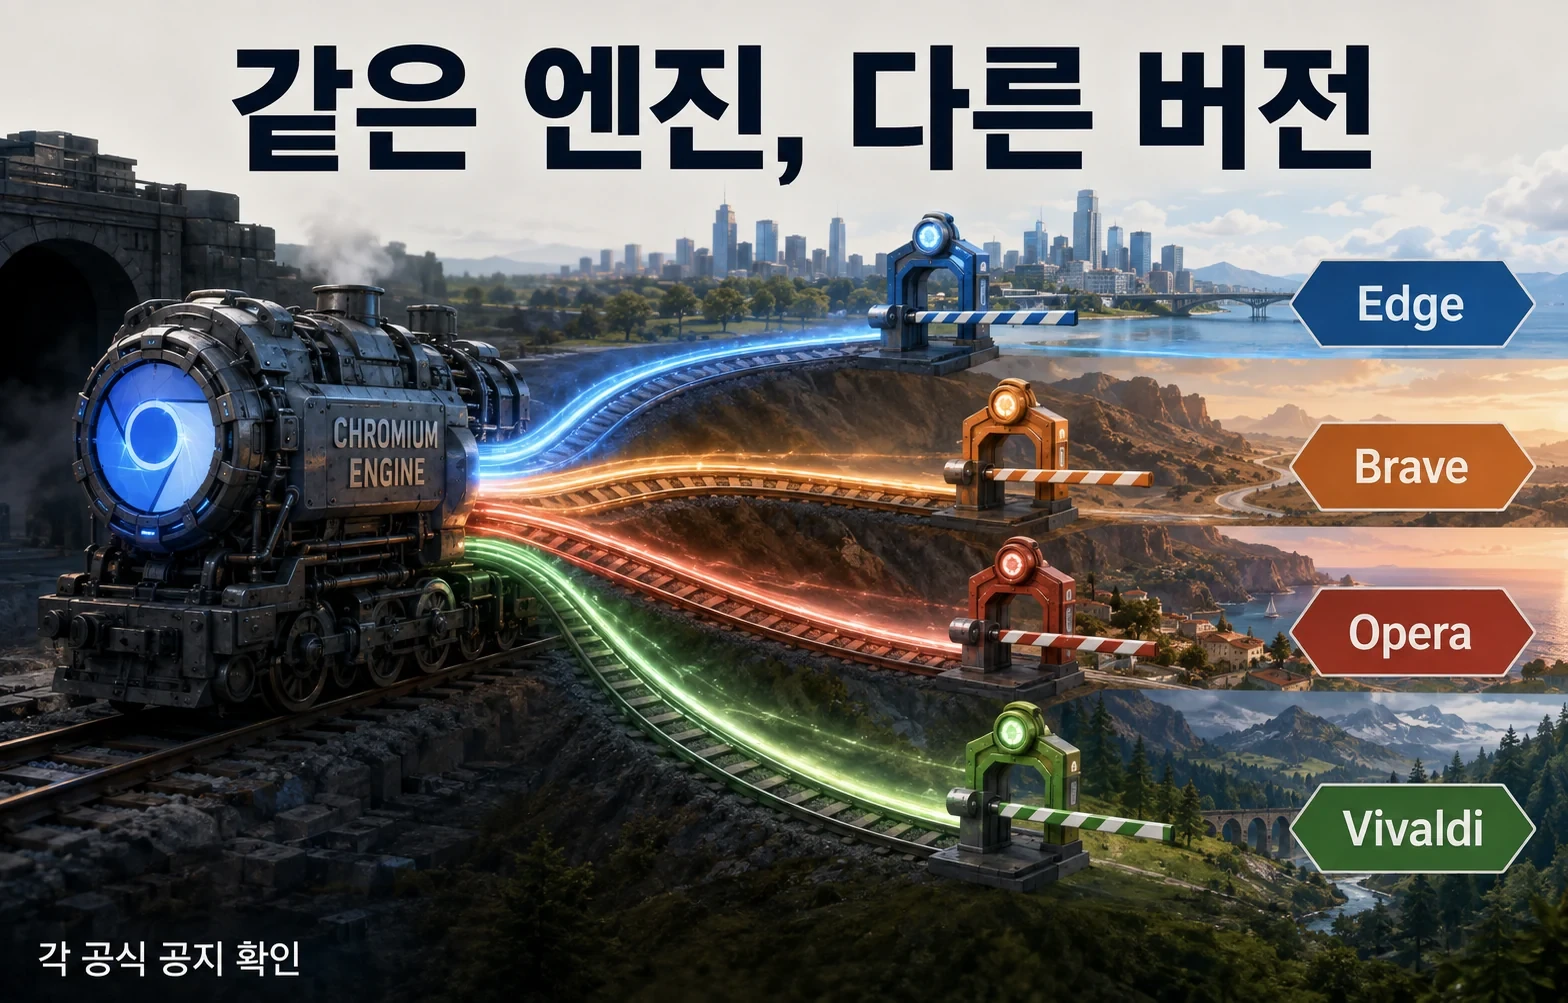
엣지, 브레이브, 오페라, 비발디처럼 Chromium을 기반으로 한 브라우저도 같은 V8 코드를 사용합니다. 다만 제품마다 수정판을 반영한 버전 번호와 배포 시점은 다릅니다. 크롬 번호를 다른 브라우저에 그대로 적용하면 안 됩니다.
각 브라우저의 공식 보안 공지와 도움말 화면에서 최신 빌드를 확인해야 합니다. Red Hat은 현재 지원 제품은 영향받지 않는다고 별도로 평가했습니다. 제품명보다 포함된 엔진 버전과 공급사의 판정이 중요합니다.
제한 공개의 이유와 남는 일
구글은 공격 코드와 버그 세부를 즉시 전부 공개하지 않았습니다. 패치가 충분히 퍼지기 전에 재현 방법이 널리 알려지면 공격자가 더 빨리 악용할 수 있기 때문입니다. 보안팀에는 답답하지만 취약점 대응에서 흔한 공개 순서입니다.
지금 할 일은 단순합니다. 개인은 버전 확인과 재시작, 조직은 관리 대상 브라우저의 실제 설치 버전 집계와 미업데이트 장비 격리입니다. 침해 지표가 아직 제한적이므로 웹 로그만으로 안전을 증명하려 하기보다 패치 상태를 먼저 닫는 편이 현실적입니다.