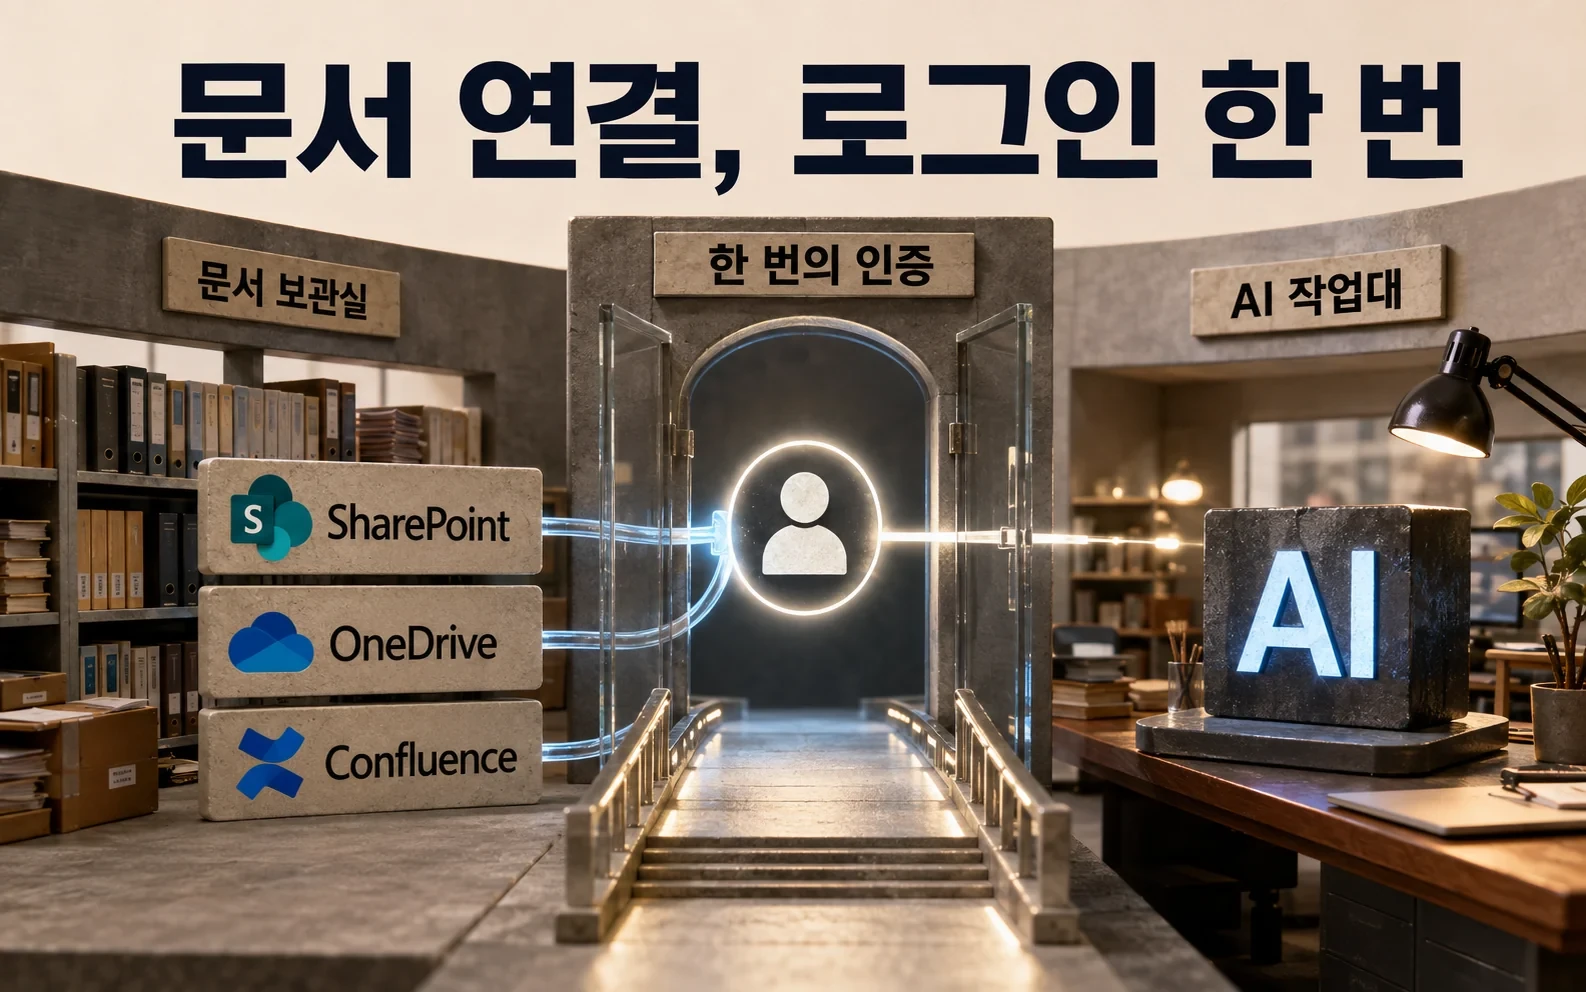
사내 문서를 읽는 AI 비서를 시험하려다 인증 설정에서 멈추는 팀이 많습니다. SharePoint나 OneDrive, Confluence에 있는 자료를 가져오려면 관리자가 애플리케이션을 등록하고 비밀값과 인증서를 만들어야 했기 때문입니다. AWS는 2026년 9월 4일 Amazon Bedrock Managed Knowledge Base에 사용자 관리 설정, 즉 3LO 방식을 추가했습니다. 기존 계정으로 로그인하면 연결 준비를 몇 분 안에 끝낼 수 있다는 설명입니다.
문턱이 낮아진 것은 분명합니다. 다만 로그인 한 번이 기업용 권한 설계를 대신하지는 않습니다. 빠른 실험과 장기 운영에서 필요한 인증 방식이 다르다는 점이 이번 변화의 핵심입니다.
서비스 계정에서 사용자 동의로
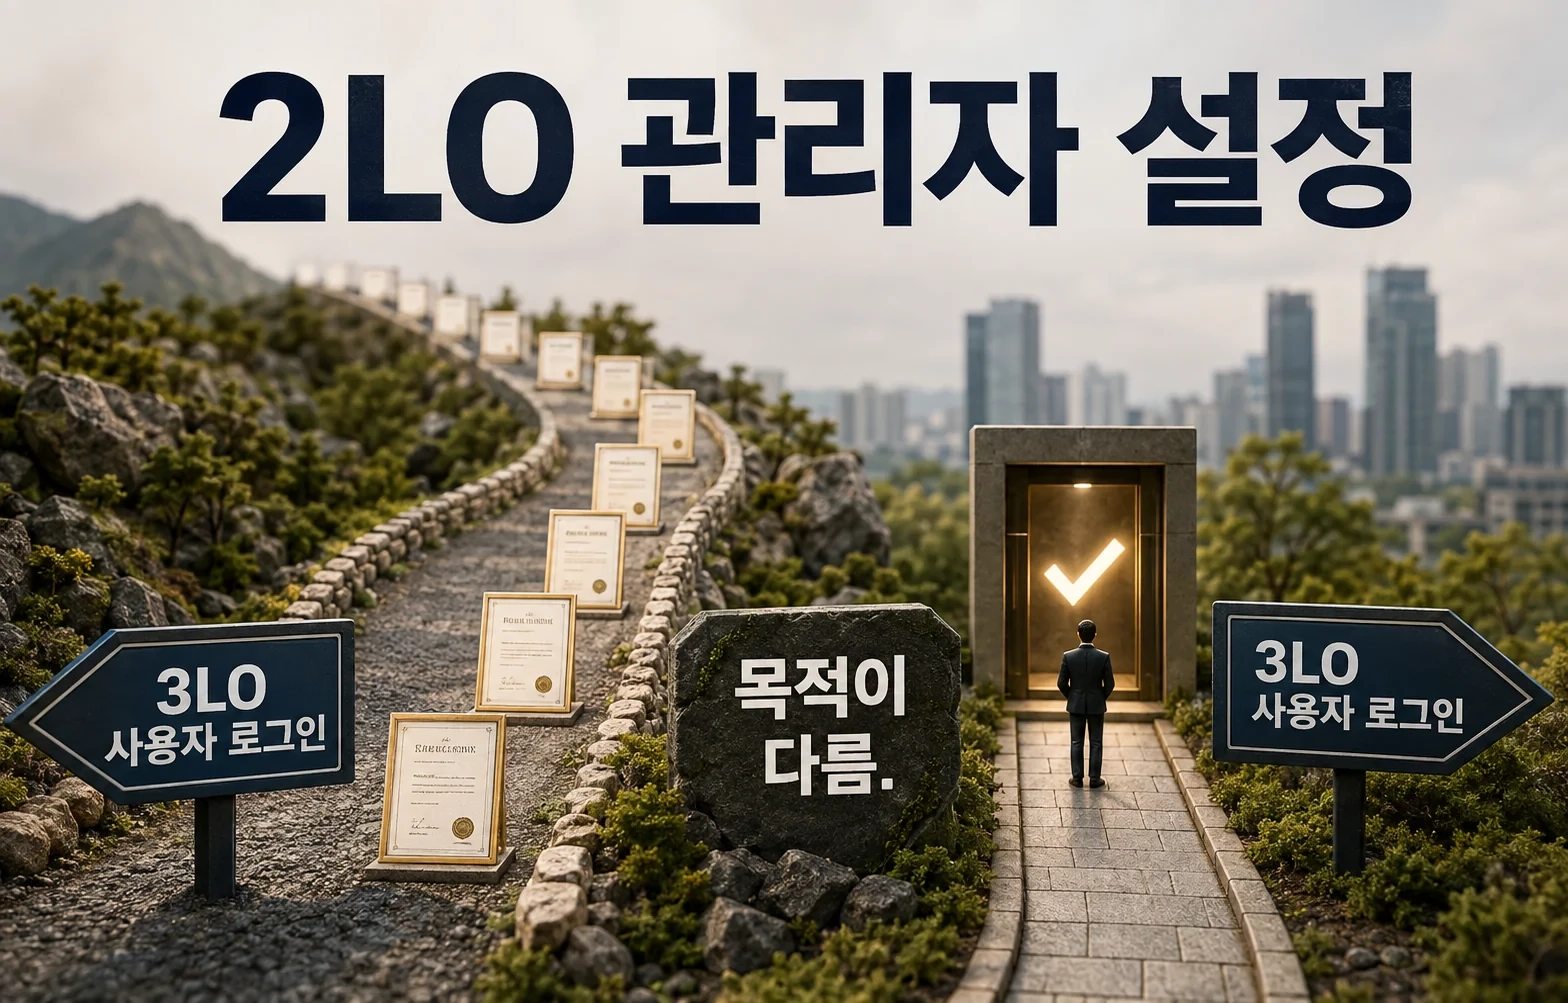
기존 2LO 방식은 서비스가 다른 서비스를 대신 호출하는 구조입니다. Microsoft Entra ID 앱이나 OAuth 애플리케이션을 만들고, 테넌트 ID와 인증서 또는 클라이언트 비밀을 준비해야 합니다. 중앙 관리에는 알맞지만 현업 사용자가 혼자 시험하기 어렵습니다.
3LO는 사용자 로그인과 동의를 가운데 둡니다. Bedrock 콘솔에서 SharePoint를 고르고 기존 계정으로 로그인하면 AWS가 인증 토큰을 Secrets Manager의 비밀로 만듭니다. 사용자는 비밀 ARN이나 테넌트 ID를 직접 입력하지 않아도 됩니다. OneDrive와 Confluence도 같은 간편 연결 방향을 따릅니다.
지식베이스가 답을 만드는 과정
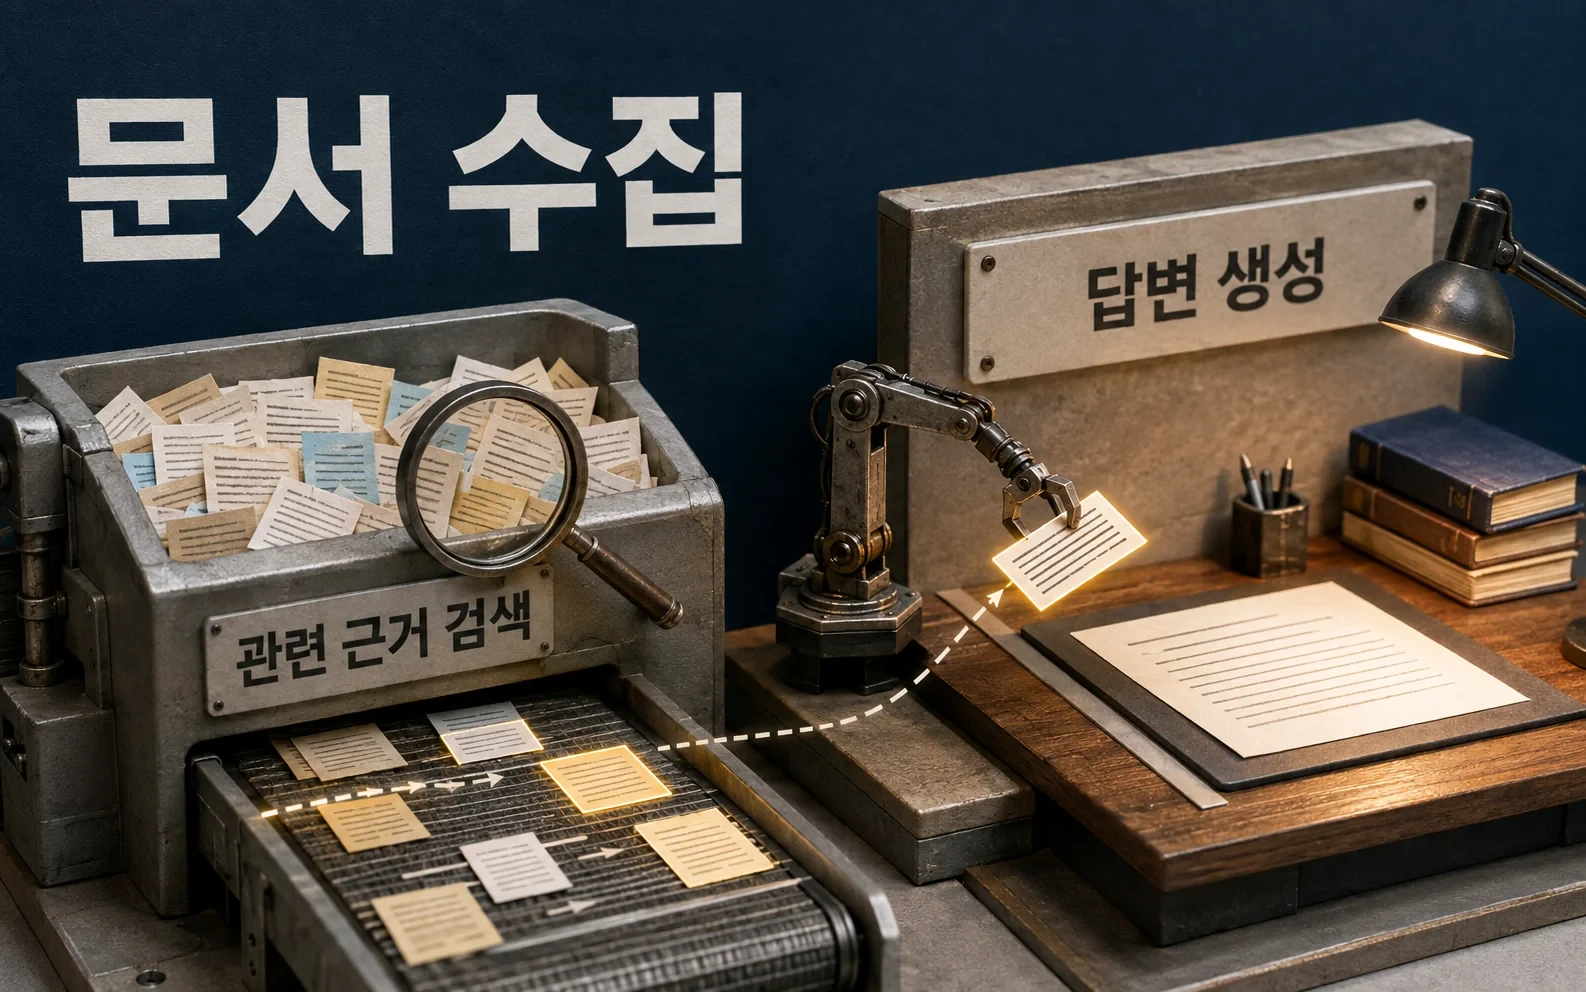
연결이 끝나면 지식베이스는 문서를 수집해 검색 가능한 단위로 나눕니다. 사용자가 질문하면 관련 문단을 먼저 찾고, 모델은 그 자료를 바탕으로 답을 만듭니다. 흔히 RAG라고 부르는 방식입니다. 모델을 다시 학습시키는 것이 아니라 답변 직전에 사내 근거를 찾아 붙이는 구조입니다.
이 덕분에 최신 규정, 제품 문서, 회의 기록을 AI가 참고할 수 있습니다. 하지만 검색 대상이 넓게 연결되면 모델도 넓게 볼 수 있습니다. 답이 자연스럽다는 이유만으로 원래 사용자가 볼 수 없던 문서까지 허용해서는 안 됩니다.
간편 설정과 문서별 권한의 차이
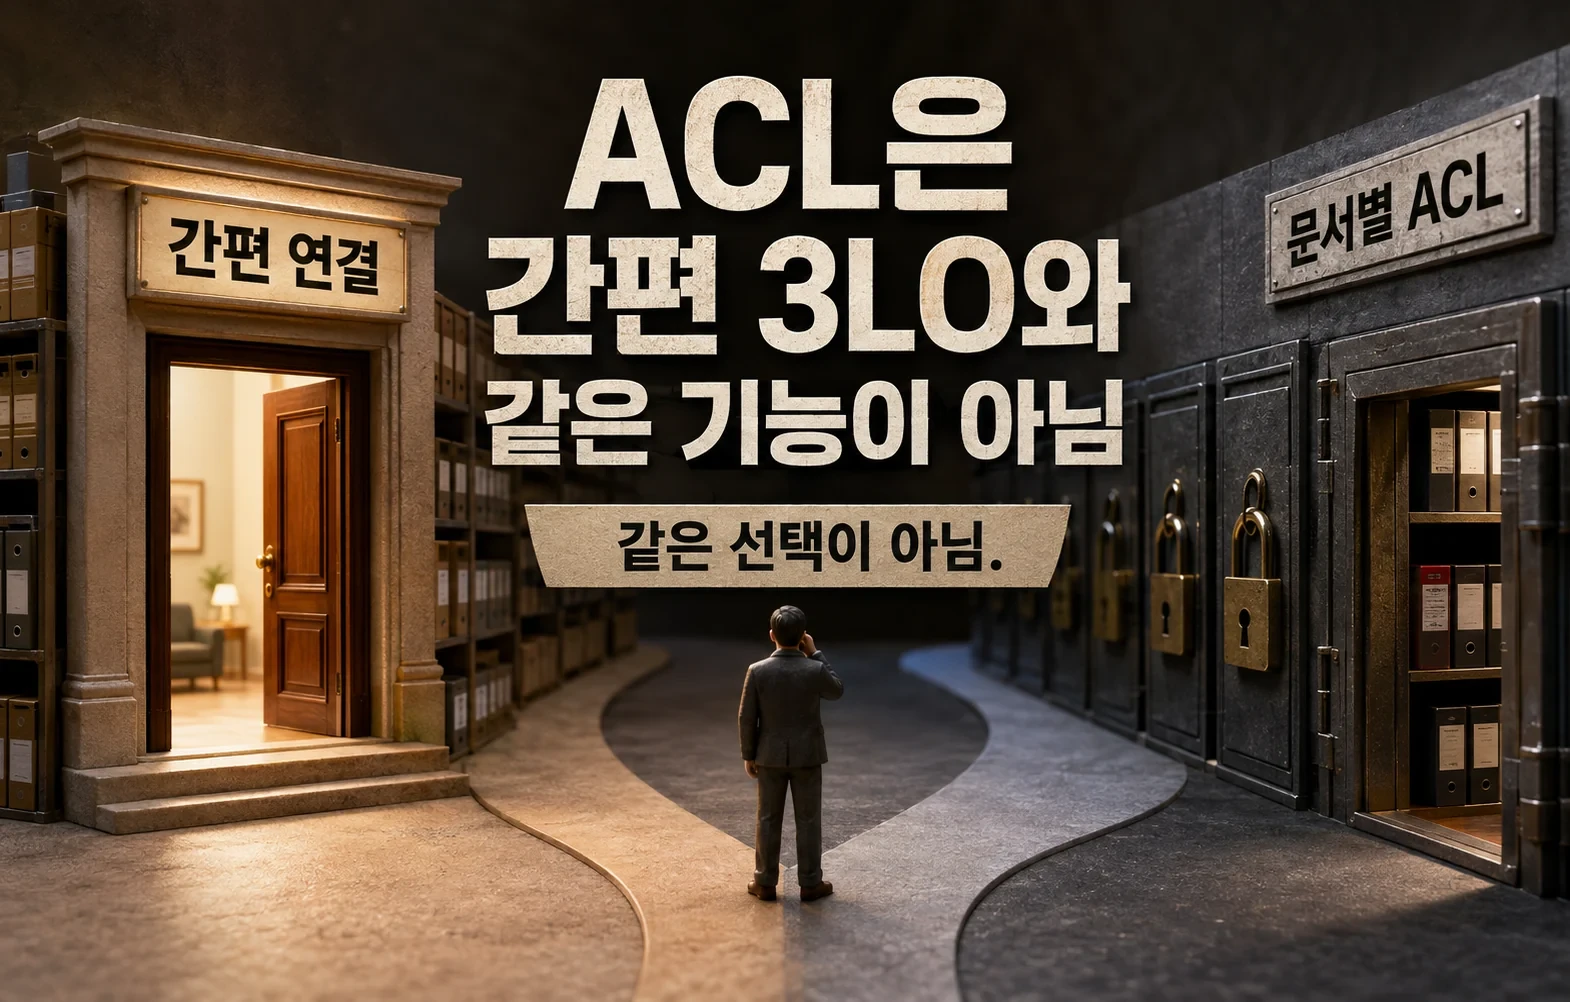
AWS 문서에서 특히 확인할 부분은 SharePoint의 문서 단위 접근제어입니다. ACL을 이용한 문서별 권한 제어는 Entra ID App-Only 방식에서만 지원되고, 데이터 소스를 만든 뒤에는 이 설정을 바꿀 수 없습니다. 가장 간단한 3LO와 가장 세밀한 권한 보존이 같은 선택지가 아니라는 뜻입니다.
빠른 시제품이라면 사용자 관리 설정으로 충분할 수 있습니다. 여러 부서의 민감한 문서를 한 지식베이스에 모으고 사용자마다 다른 결과를 보여줘야 한다면 관리자 관리 방식과 ACL 설계를 먼저 검토해야 합니다.
빠른 실험 뒤에 필요한 운영 점검
운영 전에는 연결한 계정의 권한 범위, 토큰 만료와 갱신, 퇴사·이동 시 연결 해제, 감사 로그, 문서 삭제 뒤 검색 색인 반영 시간을 점검해야 합니다. 개인 계정 하나에 중요한 지식베이스가 매달리면 담당자가 바뀌는 순간 서비스도 흔들립니다.
이번 변화는 AI의 성능 개선보다 도입 과정의 병목을 줄인 소식입니다. 로그인 몇 번으로 첫 질문까지 갈 수 있게 된 만큼, 실험이 운영으로 넘어가는 지점에서 인증 주체와 문서 권한을 다시 설계해야 합니다. 편리함은 시작 속도를 높이고, 권한 설계는 그 속도가 사고로 이어지지 않게 합니다.